• Trudno było uwierzyć, że Ukraina przeprowadziła atak jądrowy na własne terytorium.
• Hakerzy przy okazji wykorzystali renomę portalu do… autoreklamy.
• Redakcja ocenia, że okoliczności incydentu wskazują na rosyjską operację.
Hakerzy rozesłali wiadomości, w które trudno było uwierzyć
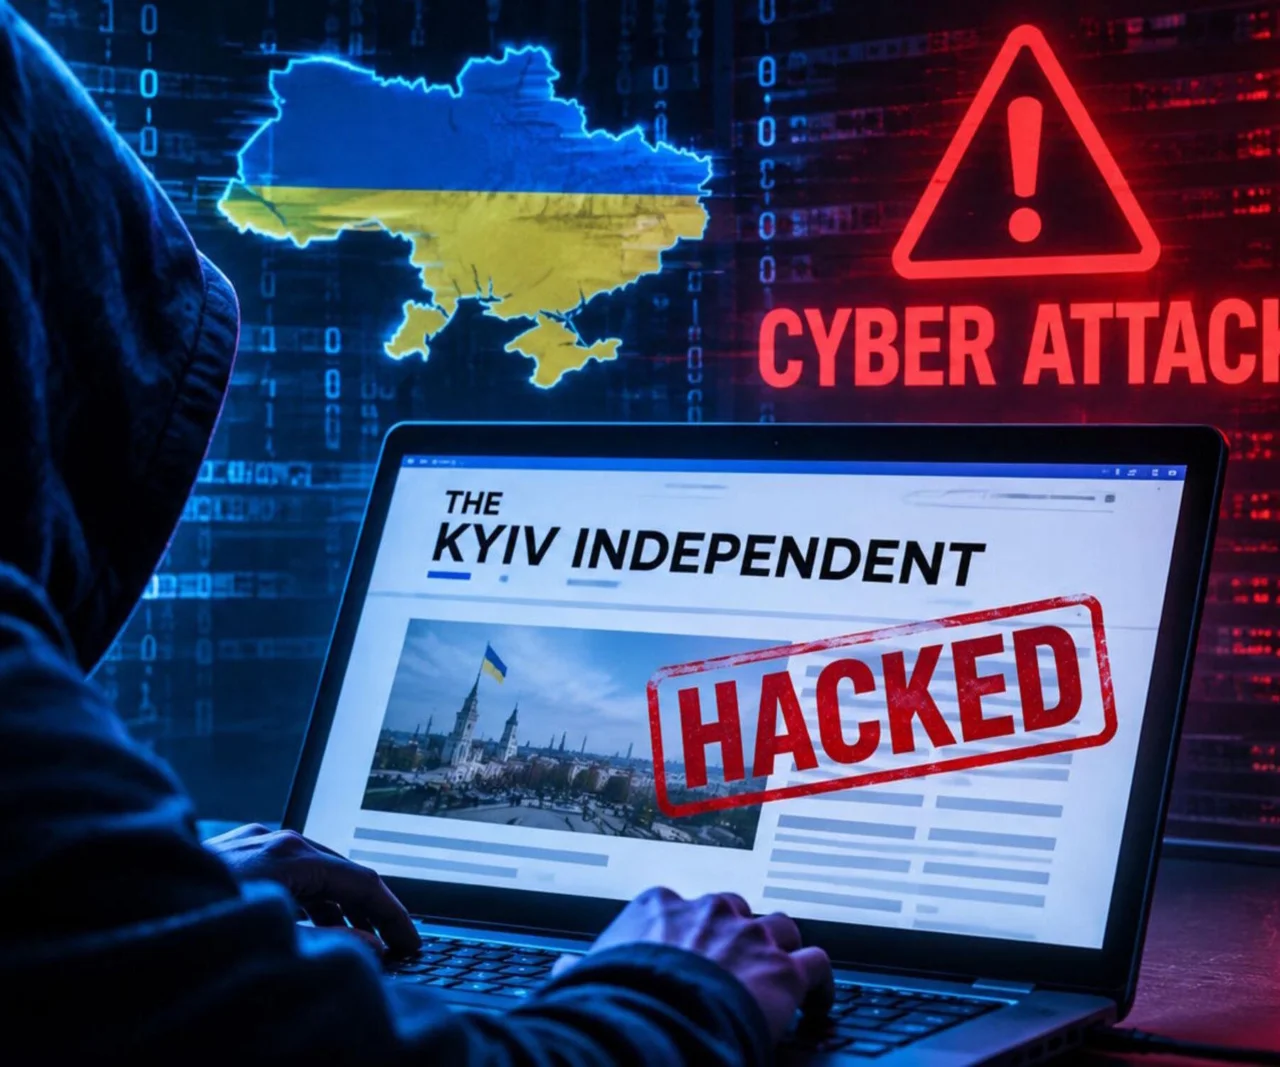
Cyberprzestępcy (a może cyberżołnierze?) uzyskali dostęp do systemu zarządzania treścią strony internetowej (CMS – Content Management System), a także do narzędzi wykorzystywanych do komunikacji z czytelnikami, m.in. wysyłania newsletterów.
Atak przeprowadzono w dwóch etapach. Do pierwszego doszło w nocy z 3 na 4 listopada. Część subskrybentów otrzymała wówczas wiadomości w języku rosyjskim, zawierające fałszywe informacje dotyczące ukraińskiego prezydenta. W jednej z nich informowano, że Zełenski został postrzelony na granicy z Rosją (w temacie wiadomości podano, że został zastrzelony), a następnie śmiertelnie ranny. Odbiorcom obiecywano udostępnienie nagrań dokumentujących to „wydarzenie”.
Drugi atak przeprowadzono po południu 4 listopada. Rozesłano wtedy trzy kolejne fałszywe wiadomości w języku rosyjskim i angielskim, a równocześnie zaatakowana została strona internetowa gazety. Tym razem autorzy komunikatów przekonywali m.in., że Zełenski doprowadził do wystrzelenia głowicy nuklearnej w kierunku Ukrainy, ale popełniono błąd i atak ominął Kijów. Pojawiły się również ostrzeżenia przed nadlatującymi pociskami Oresznik oraz wezwania do ukrywania się w piwnicach i gromadzenia zapasów na kilka tygodni.
Treść wiadomości była mieszanką dezinformacji, gróźb i obelg. Dobór niedorzecznych treści – nawet dla kogoś, kto nie interesuje się wojną rosyjsko-ukraińską – nie wydaje się przypadkowy. Hakerzy pokazali, co potrafią, a przy okazji wykorzystali renomę KI nie tylko do siania strachu, ale również do… autoreklamy. Na końcu każdej wiadomości umieszczali adres własnego kanału na Telegramie.
Redakcja „Kyiv Independent” wzmocniła systemy zabezpieczeń
Jeszcze przed wydaniem przez redakcję komunikatu przeanalizowałem nagłówki wiadomości otrzymanych przez subskrybentów. Było jasne, że wysłane zostały przez infrastrukturę mailingowej KI. Przeszły przez standardowe mechanizmy uwierzytelniania poczty elektronicznej. Oznaczało to, że napastnicy uzyskali możliwość korzystania z autoryzowanego kanału wysyłkowego gazety.
W czwartek (5 listopada) potwierdziła to redakcja w komunikacie skierowanym do czytelników:
„Od pierwszego incydentu współpracowaliśmy ze specjalistami ds. cyberbezpieczeństwa, wdrożyliśmy poprawki zabezpieczeń, usunęliśmy zidentyfikowane dotychczas luki w zabezpieczeniach i wzmocniliśmy zabezpieczenia na naszych platformach. Nasze dochodzenie jest w toku i uważnie monitorujemy nasze systemy”.
Redaktor naczelna KI Olga Rudenko potwierdziła, że fałszywe wiadomości pochodziły z rzeczywistych systemów gazety. Z tego powodu sam adres nadawcy nie pozwalał odróżnić ich od autentycznej korespondencji. Atakujący uzyskali również dostęp do bazy danych witryny, zawierającej adresy e-mail i nazwy kont czytelników. Znajdowały się w niej także przybliżone informacje o kraju i regionie, w którym przebywali użytkownicy, szacowane automatycznie na podstawie adresów IP.
KI zapewnia, że dane płatnicze i bankowe osób wspierających gazetę nie są zagrożone, ponieważ przechowują je zewnętrzni dostawcy usług płatniczych. Redakcja nie ma obecnie dowodów na włamanie do innych systemów, choć dochodzenie w tej sprawie nadal trwa.
Kto stoi za tym cyberatakiem i komu on służy?
Dostępne informacje wskazują, że sprawcami byli prawdopodobnie hakerzy sympatyzujący z Federacją Rosyjską. Przemawia za tym przede wszystkim treść przygotowanych komunikatów, ich rosyjskojęzyczny charakter, wykorzystywanie motywów propagandowych oraz kierowanie odbiorców do kanału Telegram promującego prorosyjskie treści. Sama redakcja ocenia, że okoliczności incydentu wskazują na rosyjską operację.
Nie przesądza to jednak, czy była to inicjatywa pojedynczego hakera lub grupy działającej z pobudek ideologicznych, czy też operacja inspirowana, koordynowana albo bezpośrednio przeprowadzona przez rosyjskie służby specjalne. Nie można wykluczyć żadnego z tych wariantów. Niezależnie od tego, kto był wykonawcą lub zleceniodawcą ataku, jego propagandowy charakter jest oczywisty.
Nie ma wątpliwości, że sprawą interesuje się Służba Bezpieczeństwa Ukrainy (SBU). Włamanie do infrastruktury dużego medium informacyjnego, przejęcie danych jego czytelników i wykorzystanie autentycznych kanałów komunikacji do prowadzenia operacji dezinformacyjnej to incydent wykraczający poza zwykłe cyberprzestępstwo.
Dochodzenie SBU może pomóc ustalić, czy za atakiem stali prorosyjscy hakerzy działający na własną rękę, czy też podmioty powiązane z aparatem państwowym Federacji Rosyjskiej. Ustalenie ewentualnych powiązań ze służbami specjalnymi będzie wymagało analizy śladów cyfrowych, infrastruktury wykorzystanej do włamania i metod działania napastników.
Atak na KI pokazuje, że przejęcie infrastruktury informatycznej medium może posłużyć nie tylko do zakłócenia jego pracy, lecz także do wykorzystania zaufania, jakim darzą je czytelnicy. W tym przypadku napastnicy uzyskali możliwość rozpowszechniania dezinformacji za pośrednictwem autentycznego kanału komunikacji gazety. Pozyskane dane użytkowników mogą posłużyć do kolejnych prób phishingu.
„The Kyiv Independent” to niezależny ukraiński portal informacyjny publikujący w języku angielskim. Zajmuje się przede wszystkim polityką, wojną rosyjsko-ukraińską, bezpieczeństwem, gospodarką i sytuacją społeczną na Ukrainie. Publikuje korespondencje z frontu, reportaże, analizy i dziennikarskie śledztwa. W 2023 r. utworzył specjalny zespół zajmujący się dokumentowaniem rosyjskich zbrodni wojennych. Jest jednym z najbardziej rozpoznawalnych anglojęzycznych źródeł informacji o wojnie, a jego materiały są adresowane przede wszystkim do międzynarodowej opinii publicznej.
Kilka zdań komentarza
Cyberataki są częścią wojny na Ukrainie. Zapewne liczone są w tysiącach, ale na światło dzienne wychodzą przede wszystkim te szczególnie spektakularne. W omawianym przypadku atakujący nie próbowali nawet ukrywać się za pozorami cyberprzestępców działających dla zysku.
Ci, którzy przejęli systemy „Kyiv Independent”, mogli przecież zaszyfrować dane i zażądać od redakcji okupu w zamian za klucz deszyfrujący. Nie poszli jednak tą drogą. Zamiast tego wykorzystali dostęp do systemów gazety do rozpowszechniania propagandy i promowania własnego kanału na Telegramie.
Wiele wskazuje więc na to, że nie było to działanie o charakterze kryminalnym, lecz politycznym, a być może nawet wojskowym. Można spodziewać się, że podobnych ataków na ukraińskie media będzie więcej, zwłaszcza jeśli dojdzie do wznowienia rosyjsko-ukraińskich negocjacji w Abu Zabi...